패스키는 비밀번호나 일회용 코드를 사용자가 직접 입력하는 방식과 달리 실제 서비스 도메인에 묶인 암호학적 인증으로 피싱 위험을 줄일 수 있습니다. 하지만 지원 여부와 동기화 방식, 회사·개인 기기의 경계, 분실 시 복구 수단을 확인하지 않고 일괄 전환하면 계정 잠김이나 퇴사자 접근 문제가 생길 수 있습니다. 관리자와 중요 계정부터 시범 적용하고 회사가 승인한 기기·보안키와 등록 절차를 정하세요. 한 계정에 독립된 인증수단을 둘 이상 준비하고 신규 기기 등록, 분실 신고, 퇴사 회수, 비상계정 사용을 실제로 연습한 뒤 적용 범위를 넓히는 것이 안전합니다.
비밀번호를 없애는 기능보다 피싱에 강한 인증인지 확인합니다
패스키는 서비스마다 다른 공개키·개인키 쌍을 사용하고, 사용자는 기기의 잠금 해제 수단으로 인증을 승인합니다. 사용자가 비밀번호나 일회용 코드를 가짜 로그인 화면에 입력하는 절차가 없고 인증 결과가 서비스 도메인에 연결되므로 일반적인 자격증명 피싱에 더 강합니다. 다만 화면 잠금, 기기 관리와 계정 복구가 허술하면 패스키라는 이름만으로 조직 전체가 안전해지는 것은 아닙니다.
NIST SP 800-63B-4는 수동으로 입력하는 OTP를 피싱 저항 인증으로 보지 않으며, WebAuthn을 실제 검증자 이름에 인증 비밀을 묶는 방식의 예로 설명합니다. 도입 전에 각 업무 서비스가 어떤 패스키나 FIDO2 방식을 지원하는지, 비밀번호를 완전히 대체하는지 또는 추가 인증수단으로만 쓰는지 관리 화면과 공급자 문서에서 확인하세요.
- 이메일·파일저장소·관리자 콘솔 등 중요 서비스의 지원 방식 조사
- 비밀번호 대체 여부와 기존 MFA 병행 조건 기록
- 회사 도메인과 공식 앱에서만 등록하도록 안내
관리자와 중요 계정으로 작은 시범 운영을 시작합니다
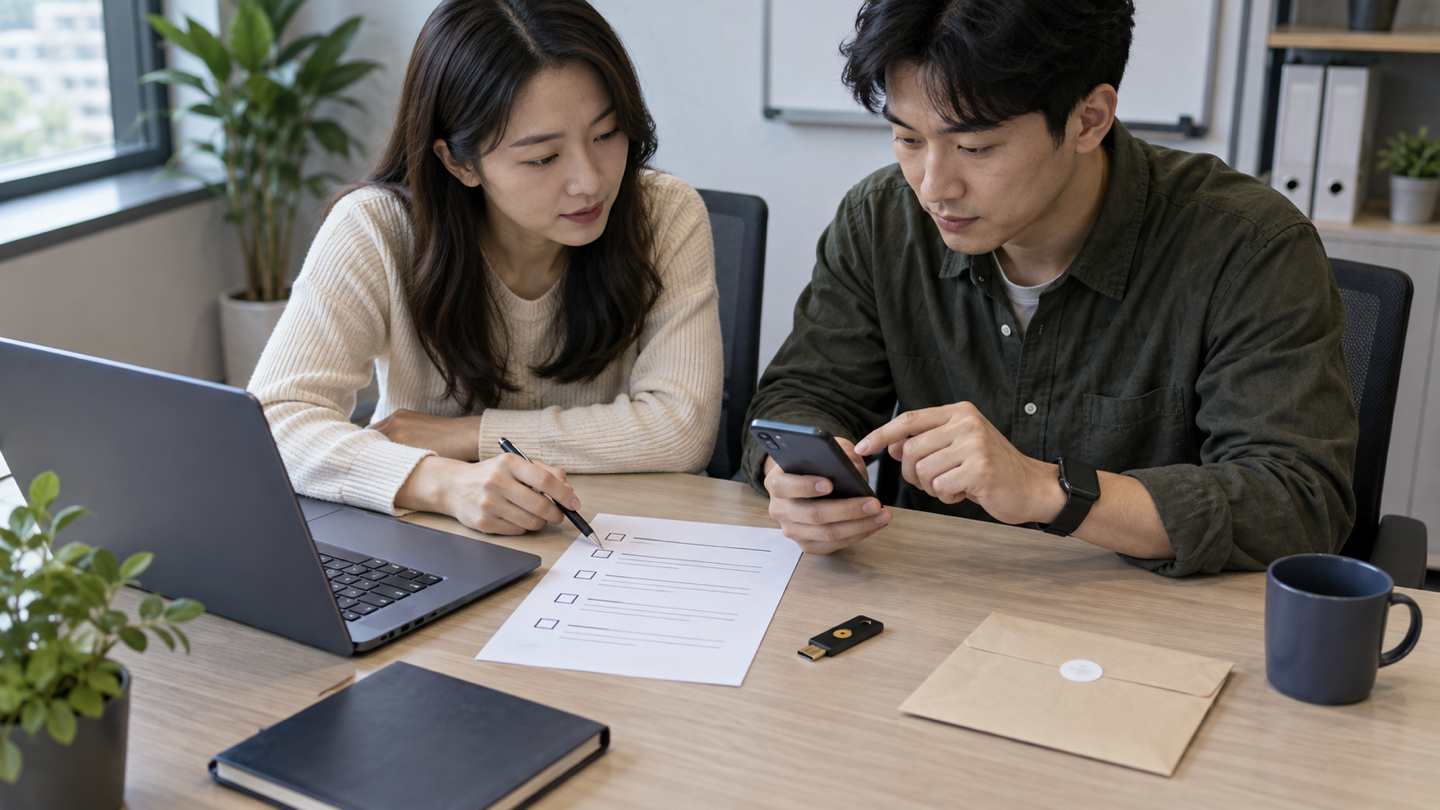
전 직원에게 한 번에 적용하기보다 관리자, 재무·인사 담당자와 원격접속 계정처럼 탈취 피해가 큰 대상을 먼저 선정하세요. 운영체제와 브라우저 버전, 회사 지급 기기와 개인 기기 사용 정책, 물리 보안키 연결 방식이 실제 업무 환경에서 동작하는지 확인합니다. 공용 PC나 교대근무처럼 한 기기를 여러 사람이 쓰는 환경은 별도 등록 방식이 필요할 수 있습니다.
CISA는 업무용 이메일, 파일 저장소와 원격접속에 MFA를 적용하고 관리자와 민감정보 처리자부터 시작하라고 권고합니다. 가능한 경우 피싱에 강한 인증을 목표로 하되 지원되지 않는 서비스는 숫자 일치 푸시나 인증 앱 등 현재 가능한 수단을 유지하고 전환 일정과 책임자를 정하세요.
- 중요 계정·서비스·사용 기기 조합을 시범 목록으로 작성
- 회사 지급 기기와 개인 기기의 등록 허용 기준 분리
- 지원되지 않는 서비스의 임시 MFA와 전환 일정 유지
한 사람에게 독립된 인증수단을 둘 이상 준비합니다
노트북이나 휴대전화를 잃어버렸을 때 같은 기기에만 있는 패스키로는 복구할 수 없습니다. 중요 계정은 회사가 관리하는 별도 기기나 물리 보안키 등 독립된 인증수단을 추가로 등록하고, 보안키의 식별번호·지급자·사용자를 자산 목록에 연결하세요. 동기화형 패스키를 허용한다면 어느 계정과 클라우드에 동기화되는지, 회사가 회수·삭제하거나 접근을 끊을 수 있는지도 확인합니다.
NIST는 동기화 가능한 인증수단을 적절히 구현하면 피싱 저항성과 교차 기기 지원, 간편한 복구 이점을 제공할 수 있다고 설명합니다. 동시에 조직은 등록과 바인딩 절차, 인증수단 교체와 해지, 복구 코드 보관을 포함한 전체 수명주기를 설계해야 합니다. 복구 코드가 있다면 평문 메신저나 같은 기기의 메모에 두지 말고 접근이 통제된 위치에 보관하세요.
- 중요 계정에 서로 다른 기기 또는 보안키 2개 이상 등록
- 동기화 계정·저장 위치·회수 가능 여부 문서화
- 복구 코드와 예비키의 보관·대여·반납 기록 유지
분실과 퇴사, 비상 복구를 실제로 연습합니다
절차는 문서만으로 검증되지 않습니다. 시범 계정에서 휴대전화 분실을 가정해 기존 인증수단을 해지하고 예비키로 로그인한 뒤 새 기기를 등록해 보세요. 직원 퇴사 시에는 회사 기기 회수뿐 아니라 등록된 패스키와 동기화 계정, 개인 기기의 업무 접근, 남은 세션을 함께 끊어야 합니다. 고객지원이 본인확인만으로 인증수단을 초기화한다면 그 과정이 새로운 공격 경로가 되지 않는지도 살핍니다.
비상 관리자 계정은 일상 업무에 사용하지 않고 별도 보관하며 사용 시 승인과 알림, 사후 비밀번호·인증수단 교체 기록을 남깁니다. 분기마다 계정별 등록 수단과 마지막 사용일을 검토해 소유자가 없거나 분실 신고된 수단을 제거하고, 실제 복구에 걸린 시간과 막힌 단계를 다음 교육과 공급자 계약 검토에 반영하세요.
- 기기 분실 신고부터 해지·재등록까지 복구 훈련
- 퇴사자의 패스키·동기화 계정·세션을 함께 종료
- 비상계정 사용 승인·알림·사후 교체 절차 시험
이 주제로 함께 많이 찾는 안내
상담 전에 많이 묻는 내용
Q. 패스키를 쓰면 다중인증이 더 이상 필요 없나요?
패스키의 구현 방식에 따라 하나의 다중요소 인증수단으로 작동할 수 있지만 모든 서비스와 정책이 같지는 않습니다. 해당 서비스가 패스키를 어떤 인증 수준으로 처리하는지 확인하고, 관리자나 중요 업무에는 조직 정책에 맞는 추가 통제와 독립된 복구 수단을 유지하세요.
Q. 개인 휴대전화에 업무용 패스키를 등록해도 되나요?
조직의 기기 사용, 퇴사 처리와 원격 삭제 정책을 먼저 정해야 합니다. 개인 기기를 허용하면 동기화 대상 계정, 화면 잠금 기준, 분실 신고 기한, 업무 접근 해지 방법과 회사가 확인할 수 있는 범위를 직원에게 명확히 안내하세요.
Q. 휴대전화와 노트북을 동시에 잃어버리면 어떻게 하나요?
같은 장소나 같은 동기화 계정에만 의존하지 않는 예비 보안키 또는 승인된 복구 절차가 필요합니다. 복구 담당자의 임의 초기화를 막기 위해 본인확인, 이중 승인, 알림과 사후 검토를 포함하고 정기적으로 실제 복구를 시험하세요.
참고 출처 및 업데이트
NIST SP 800-63B-4, Digital Identity Guidelines: Authentication and Authenticator Management, 작성기관 미국 국립표준기술연구소(NIST), 작성자 David Temoshok 외 6명, 작성일 2025-07, 수집일 2026-09-17NIST, Giving NIST SP 800-63B a Boost: Supplement for Incorporating Syncable Authenticators, 작성기관 미국 국립표준기술연구소(NIST), 작성자 미표기, 작성일 2024-04-23, 수집일 2026-09-17CISA, Require Multifactor Authentication, 작성기관 미국 사이버보안 및 인프라 보안국(CISA), 작성자 미표기, 작성일 페이지 미표기, 수집일 2026-09-17최초 작성 2026-09-17 · 최종 수정 2026-09-17